Откривена највећа операција сајбер-шпијунаже
Касперскy Лаб открио је софистицирану операцију сајбер-шпијунаже, вероватно организовану у САД. Група "Еqуатион" која стоји иза операције користећи се малwареом сличном оним који користе америчке безбедносне службе, продрла је у кључне институције земаља укључујући Иран и Русију.
Свијет 17.02.2015 | 13:18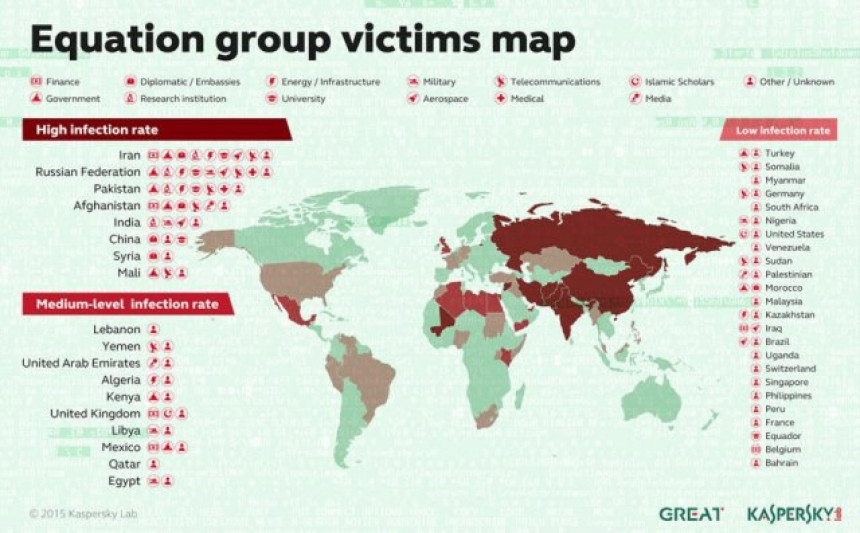
"Еqуатион Гроуп", како је названа ова претња користи малwаре за инфицирање рачунара влада, телекомуникационих компанија, војске, институција које се баве нуклеарним истраживањима и енергетским компанијама у више од 30 земаља света.
Група је између осталих алата за своје нападе користила посебну методу инфицирања хард дискова, коришћењем јединствених АТА команди које користе произвођачи како би форматирали уређаје.
"Еqуатионов" софтвер може да репрограмира фирмвер дискова свих познатих произвођача и одваја за себе посебне, скривене секторе којима се приступа само кроз тајни АПИ.
Када овакав малвер зарази диск, практично га је немогуће обрисати.
"Већина АТА команди је јавна, јер представљају стандард који обезбеђује компатибилност хард драјва са било којом врстом рачунара. Међутим, постоје и недокументоване АТА команде које произвођачи користе за функције попут интерног чувања података и исправљања грешака", објашњава Костин Рају из Касперскy Лабса.
Он наводи да приступ таквим командама вероватно кошта много новца.
"Способност да репрограмирате фирмвер само једне врсте дискова је веома комплексна, а ако имате могућност да то урадите диску било ког произвођача, то је нешто просто невероватно. Искрено, не верујем да на свету не постоји ниједна хакерска група која има могућности као Еqуатион", рекао је он.
Еqуатион је активан вероватно од почетка 1996. али је врхунац достигао око 2008. када је развио неколико невероватно моћних оружја. Касперскy их назива Еqуатиондруг, Доублефантасy, Триплефантасy, Граyфисх, Фаннy и Еqуатионласер.
Заједно ови малwаре пакети могу да заразе Wиндоwс рачунаре, УСБ уређаје, па чак и хард драјвове, и тако Еqуатиону пренесу све жељене информације из нападнутих рачунара и притом остану непримећени годинама.
Прочитајте још: Откривен шпијунски софтвер "непознатог порекла"
Касперскy је пратио деловање Еqуатион у више од 30 земаља, укључујући Иран, Русију, Сирију, Авганистан, Хонг Конг, Мексико, САД, Француску, Швајцарску, Велику Британију и Индију.
Занимљиво је што је Еqуатион изгледа стратешки избегао инфицирање рачунара у Јордану, Турској и Египту.
Како се наводи у извештају, познати Стуxнет, за који се верује да је дело ЦИА и Мосада, је "мала беба" за ову операцију.
Магазин "Форбс" је у анализи извештаја поставио питање да ли иза "Еqуатиона" стоји америчка НСА.
Извори: Б92, ФОРБЕС, ПЦ WОРЛД







Коментари / 0
Оставите коментар