Otkrivena najveća operacija sajber-špijunaže
Kaspersky Lab otkrio je sofisticiranu operaciju sajber-špijunaže, verovatno organizovanu u SAD. Grupa "Equation" koja stoji iza operacije koristeći se malwareom sličnom onim koji koriste američke bezbednosne službe, prodrla je u ključne institucije zemalja uključujući Iran i Rusiju.
Svijet 17.02.2015 | 13:18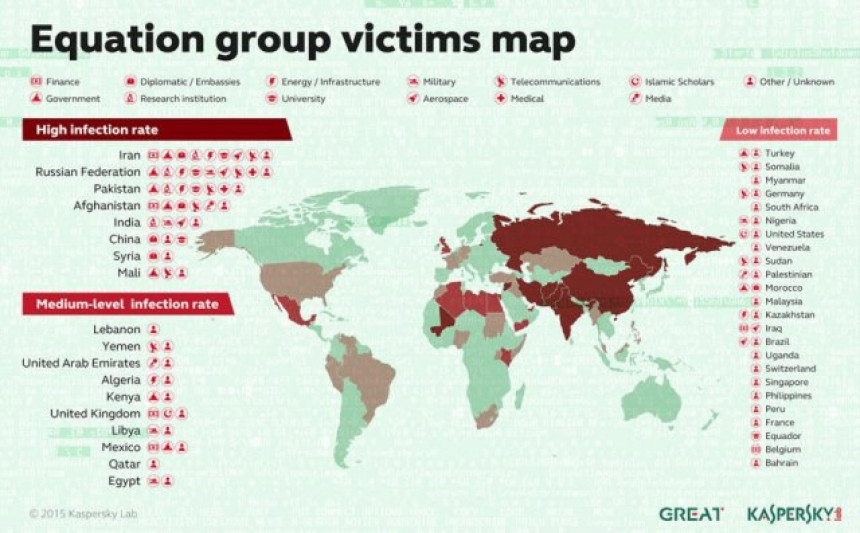
"Equation Group", kako je nazvana ova pretnja koristi malware za inficiranje računara vlada, telekomunikacionih kompanija, vojske, institucija koje se bave nuklearnim istraživanjima i energetskim kompanijama u više od 30 zemalja sveta.
Grupa je između ostalih alata za svoje napade koristila posebnu metodu inficiranja hard diskova, korišćenjem jedinstvenih ATA komandi koje koriste proizvođači kako bi formatirali uređaje.
"Equationov" softver može da reprogramira firmver diskova svih poznatih proizvođača i odvaja za sebe posebne, skrivene sektore kojima se pristupa samo kroz tajni API.
Kada ovakav malver zarazi disk, praktično ga je nemoguće obrisati.
"Većina ATA komandi je javna, jer predstavljaju standard koji obezbeđuje kompatibilnost hard drajva sa bilo kojom vrstom računara. Međutim, postoje i nedokumentovane ATA komande koje proizvođači koriste za funkcije poput internog čuvanja podataka i ispravljanja grešaka", objašnjava Kostin Raju iz Kaspersky Labsa.
On navodi da pristup takvim komandama verovatno košta mnogo novca.
"Sposobnost da reprogramirate firmver samo jedne vrste diskova je veoma kompleksna, a ako imate mogućnost da to uradite disku bilo kog proizvođača, to je nešto prosto neverovatno. Iskreno, ne verujem da na svetu ne postoji nijedna hakerska grupa koja ima mogućnosti kao Equation", rekao je on.
Equation je aktivan verovatno od početka 1996. ali je vrhunac dostigao oko 2008. kada je razvio nekoliko neverovatno moćnih oružja. Kaspersky ih naziva Equationdrug, Doublefantasy, Triplefantasy, Grayfish, Fanny i Equationlaser.
Zajedno ovi malware paketi mogu da zaraze Windows računare, USB uređaje, pa čak i hard drajvove, i tako Equationu prenesu sve željene informacije iz napadnutih računara i pritom ostanu neprimećeni godinama.
Pročitajte još: Otkriven špijunski softver "nepoznatog porekla"
Kaspersky je pratio delovanje Equation u više od 30 zemalja, uključujući Iran, Rusiju, Siriju, Avganistan, Hong Kong, Meksiko, SAD, Francusku, Švajcarsku, Veliku Britaniju i Indiju.
Zanimljivo je što je Equation izgleda strateški izbegao inficiranje računara u Jordanu, Turskoj i Egiptu.
Kako se navodi u izveštaju, poznati Stuxnet, za koji se veruje da je delo CIA i Mosada, je "mala beba" za ovu operaciju.
Magazin "Forbs" je u analizi izveštaja postavio pitanje da li iza "Equationa" stoji američka NSA.
Izvori: B92, FORBES, PC WORLD







Komentari / 0
Ostavite komentar